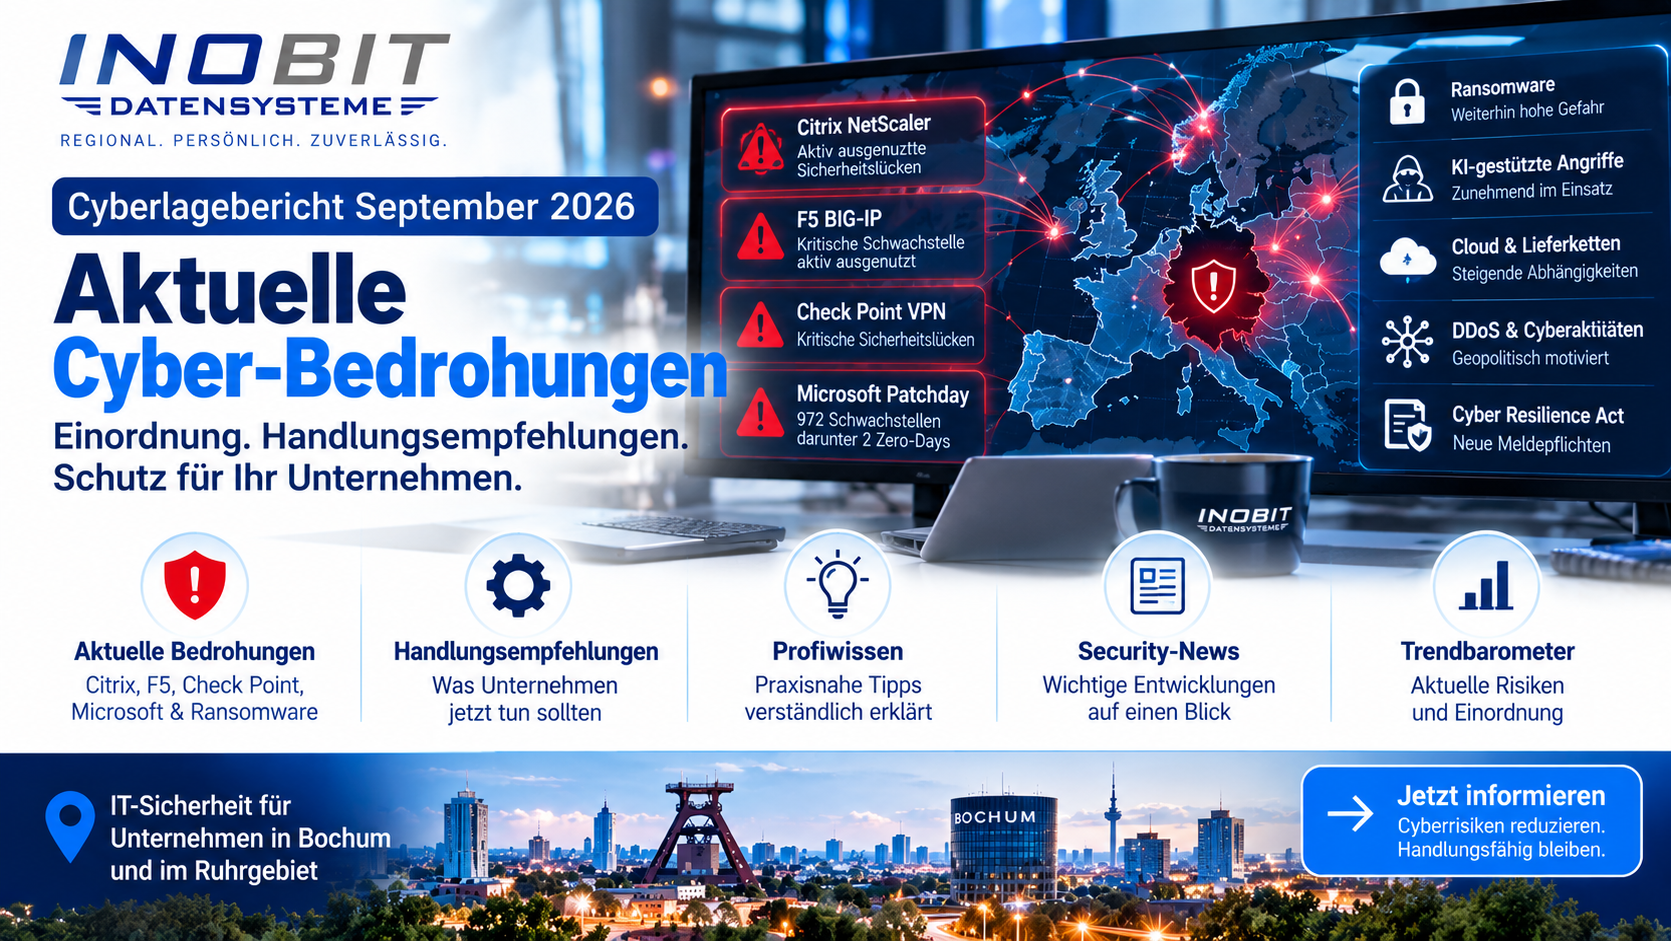
Cyberlagebericht September 2026
Cyberlage September 2026: Aktuelle Bedrohungen, Sicherheits-News und konkrete Handlungsempfehlungen
Der September 2026 zeigt erneut, wie schnell sich die Cyberlage verändert. Besonders auffällig sind aktuell Angriffe auf Systeme, die direkt mit dem Internet verbunden sind: Firewalls, VPN-Zugänge und zentrale Netzwerkkomponenten.
Gleichzeitig bleiben Ransomware, gestohlene Benutzerkonten, fehlende Sicherheitsupdates und Angriffe auf vertrauenswürdige IT-Systeme wichtige Risiken für Unternehmen.
Für kleine und mittelständische Unternehmen bedeutet das jedoch nicht, dass jeden Tag eine neue Sicherheitslösung gekauft werden muss.
Entscheidend ist vielmehr, die wirklich kritischen Systeme zu kennen, Sicherheitsupdates zu priorisieren, Benutzerkonten vernünftig zu schützen und regelmäßig zu prüfen, ob Datensicherung und Wiederherstellung tatsächlich funktionieren.
In diesem Cyberlagebericht ordnen wir die wichtigsten Entwicklungen des September verständlich ein und zeigen, welche Maßnahmen Unternehmen jetzt priorisieren sollten.
Redaktionsstand: 29. September 2026

Cyberlage September 2026: Was ist aktuell besonders wichtig?
Im September stechen mehrere Entwicklungen hervor.
- kritische Sicherheitslücken in Firewalls, VPN-Systemen und anderen direkt aus dem Internet erreichbaren Geräten
- bereits aktiv ausgenutzte Schwachstellen, für die Sicherheitsupdates kurzfristig installiert werden müssen
- ein außergewöhnlich umfangreicher Microsoft-Patchday
- weiterhin hohe Ransomware-Gefahr
- zunehmender Einsatz künstlicher Intelligenz durch Cyberkriminelle
- wachsende Abhängigkeit von Cloud-Diensten, Softwareherstellern und externen IT-Dienstleistern
- weiterhin politisch und geopolitisch motivierte DDoS- und Cyberaktivitäten gegen europäische Organisationen
Besonders wichtig ist dabei eine Entwicklung:
Angreifer konzentrieren sich zunehmend auf Systeme, die besonders viel Vertrauen und besonders weitreichenden Zugriff besitzen.
Dazu gehören beispielsweise Firewalls, VPN-Gateways, Fernwartungssysteme, Administrationsplattformen und Benutzerkonten mit erweiterten Rechten.
Aktuelle Bedrohung 1: Citrix NetScaler wird aktiv angegriffen
Am 27. September veröffentlichte Citrix Sicherheitsupdates für mehrere Schwachstellen in NetScaler ADC und NetScaler Gateway.
Diese Systeme werden unter anderem verwendet, um externe Zugriffe auf Unternehmensnetzwerke und Anwendungen bereitzustellen.
Zwei der gemeldeten Sicherheitslücken werden bereits aktiv angegriffen.
Besonders kritisch: Ein Angreifer kann unter bestimmten Voraussetzungen Schadcode ausführen, ohne sich vorher mit einem gültigen Benutzerkonto anmelden zu müssen.
Für einen IT-Laien vereinfacht:
Ein öffentlich erreichbarer Zugang zum Unternehmensnetzwerk kann selbst zur Eingangstür für einen Angreifer werden.
CERT-EU empfiehlt deshalb, betroffene Systeme unverzüglich zu aktualisieren.
Bei Systemen, die direkt aus dem Internet erreichbar waren, sollte außerdem geprüft werden, ob bereits Hinweise auf einen erfolgreichen Angriff vorhanden sind.
Warum ein Update allein manchmal nicht ausreicht
Das ist ein wichtiger Unterschied.
Wenn eine Sicherheitslücke bereits aktiv ausgenutzt wird, reicht es möglicherweise nicht, einfach nur das Update zu installieren.
Denn ein Angreifer könnte bereits vorher eingedrungen sein.
Deshalb können zusätzlich notwendig sein:
- Auswertung von Protokolldateien
- Kontrolle verdächtiger Anmeldungen
- Prüfung ungewöhnlicher Veränderungen
- Kontrolle neu angelegter Benutzerkonten
- Überprüfung von Systemdateien
- Änderung möglicherweise kompromittierter Zugangsdaten
Fachleute sprechen dabei häufig von einem Compromise Assessment.
Gemeint ist schlicht:
Wir prüfen nicht nur, ob die Sicherheitslücke geschlossen wurde, sondern auch, ob bereits jemand durch diese Tür gegangen ist.
Aktuelle Bedrohung 2: F5 BIG-IP aktiv ausgenutzt
Auch F5 veröffentlichte im September ein dringendes Sicherheitsupdate für BIG-IP Access Policy Manager.
Auch hierbei handelt es sich um ein System, das häufig zentrale externe Zugänge absichert.
Die Schwachstelle wird nach Herstellerangaben bereits aktiv ausgenutzt.
Ein nicht angemeldeter Angreifer kann unter bestimmten Konfigurationen eigenen Programmcode auf dem Gerät ausführen.
Damit bestätigt sich ein wichtiger Trend:
Systeme am Übergang zwischen Internet und internem Netzwerk werden zunehmend attraktive Angriffsziele.
Aktuelle Bedrohung 3: Kritische Check-Point-VPN-Lücken
Anfang September veröffentlichte Check Point Notfallupdates für zwei besonders kritische Sicherheitslücken.
Betroffen sind unter anderem:
- Security Gateways
- Management-Systeme
- Spark Firewalls
- Remote-Access-VPN
- Site-to-Site-VPN-Verbindungen
Ein VPN ist eine verschlüsselte Verbindung, über die Mitarbeiter oder andere Standorte auf das Unternehmensnetzwerk zugreifen können.
Genau solche Systeme sind besonders interessant für Angreifer:
Wer den Zugang kontrolliert, befindet sich möglicherweise bereits an der Grenze zum internen Firmennetzwerk.
Profiwissen: Was ist eigentlich ein Edge-System?
In Security-Berichten taucht zunehmend der Begriff Edge-System auf.
Damit sind vereinfacht Geräte gemeint, die unmittelbar zwischen dem eigenen Firmennetzwerk und anderen Netzen – insbesondere dem Internet – stehen.
Typische Beispiele sind:
- Firewalls
- Router
- VPN-Gateways
- Fernzugangssysteme
- Reverse Proxies
- Web-Gateways
Diese Systeme besitzen häufig zwei Eigenschaften:
- Sie sind aus dem Internet erreichbar.
- Sie besitzen weitreichenden Zugriff auf interne Systeme.
Damit sind sie besonders wertvolle Ziele.
Eine Firewall ist nicht automatisch sicher, nur weil auf der Verpackung „Firewall“ steht. Auch eine Firewall ist ein Computer, der Software enthält, Sicherheitslücken haben kann und regelmäßig aktualisiert werden muss.
Microsoft-Patchday September: außergewöhnlich umfangreich
Auch Microsoft veröffentlichte im September eine außergewöhnlich große Zahl an Sicherheitsupdates.
Nach der Auswertung von CrowdStrike wurden insgesamt 972 Sicherheitslücken behandelt.
Darunter befanden sich:
- 113 kritisch eingestufte Schwachstellen
- zwei bereits aktiv ausgenutzte Zero-Day-Lücken
- zahlreiche Möglichkeiten zur Rechteausweitung
- zahlreiche Schwachstellen zur Ausführung fremden Programmcodes
Der Begriff Zero-Day bedeutet, dass eine Schwachstelle bereits bekannt oder sogar ausgenutzt wird, bevor Unternehmen ausreichend Zeit hatten, sich dagegen zu schützen.
Was Unternehmen daraus lernen sollten
Die Zahl von fast 1.000 Sicherheitsupdates klingt zunächst erschreckend.
Aber kein Unternehmen kann jede Schwachstelle mit derselben Priorität behandeln.
Entscheidend ist eine Risikoreihenfolge.
Besonders wichtig sind normalerweise:
- bereits aktiv ausgenutzte Sicherheitslücken
- direkt aus dem Internet erreichbare Systeme
- Server und Systeme mit administrativen Rechten
- Systeme mit besonders sensiblen Daten
- Schwachstellen mit einfachem Angriffsweg
Genau deshalb benötigt ein Unternehmen mehr als nur die Einstellung „Windows Update automatisch installieren“.
Profi-Tipp: CVSS allein reicht nicht zur Priorisierung
Bei Sicherheitslücken wird häufig ein sogenannter CVSS-Wert angegeben.
Das ist eine technische Bewertung der möglichen Schwere einer Schwachstelle.
Ein Wert von 9,8 klingt beispielsweise deutlich gefährlicher als ein Wert von 7,5.
Für den tatsächlichen Unternehmensbetrieb reicht diese Zahl aber nicht aus.
Ein vermeintlich weniger kritischer Fehler in einer öffentlich erreichbaren Firewall kann für ein Unternehmen wichtiger sein als eine theoretisch schwerere Schwachstelle auf einem isolierten Testrechner.
Eine sinnvolle Priorisierung berücksichtigt deshalb:
- Wird die Schwachstelle bereits ausgenutzt?
- Ist das System aus dem Internet erreichbar?
- Welche Berechtigungen besitzt das betroffene System?
- Welche Daten befinden sich dort?
- Wie wichtig ist das System für den Geschäftsbetrieb?
Ransomware bleibt eine der gefährlichsten Bedrohungen
Der am 22. September veröffentlichte ENISA Threat Landscape 2026 bestätigt erneut die hohe Bedeutung von Ransomware.
Wichtig für die Einordnung: Der Bericht wurde zwar im September 2026 veröffentlicht, wertet aber schwerpunktmäßig Cybervorfälle des Jahres 2025 aus.
ENISA bezeichnet Ransomware weiterhin als die Bedrohungsart mit besonders starken kurzfristigen Auswirkungen.
Das ist nachvollziehbar.
Ein erfolgreicher Ransomware-Angriff kann gleichzeitig:
- Server verschlüsseln
- Daten stehlen
- Arbeitsplätze lahmlegen
- Datensicherungen angreifen
- Kunden- oder Patientendaten offenlegen
- den Geschäftsbetrieb unterbrechen
Warum Backup allein nicht mehr reicht
Eine Datensicherung ist unverzichtbar.
Aber moderne Angreifer versuchen häufig, vor der Verschlüsselung Daten zu kopieren.
Damit entstehen zwei Probleme:
- Das Unternehmen benötigt seine Daten zurück.
- Die Angreifer besitzen möglicherweise bereits eine Kopie.
Deshalb gehören zu einem modernen Schutzkonzept zusätzlich:
- geschützte Benutzerkonten
- aktuelle Systeme
- zentrale Schutzsoftware
- Netzwerksegmentierung
- Überwachung ungewöhnlicher Aktivitäten
- getrennte Datensicherungen
- regelmäßige Wiederherstellungstests
Allgemeine Security-News: ENISA veröffentlicht neue Cyberlage
Die europäische Cybersicherheitsagentur ENISA veröffentlichte am 22. September ihren Threat Landscape Report 2026.
Die wichtigsten Aussagen:
- Ransomware bleibt besonders folgenreich.
- Cyberkriminalität bleibt eine wesentliche Bedrohung.
- Öffentliche Verwaltungen gehören weiterhin zu den häufig angegriffenen Bereichen.
- DDoS-Angriffe spielen bei politisch motivierten Aktivitäten eine große Rolle.
- staatlich verbundene Akteure konzentrieren sich stark auf das Eindringen in Netzwerke und Cyberespionage.
- künstliche Intelligenz wird zunehmend zur Unterstützung krimineller Aktivitäten verwendet.
ENISA weist außerdem darauf hin, dass die starke Vernetzung moderner IT-Systeme die Widerstandsfähigkeit von Unternehmen und Organisationen beeinflusst.
Ein Unternehmen kann sicher arbeiten und trotzdem durch den Ausfall eines wichtigen Cloud-, Software- oder Telekommunikationsdienstleisters beeinträchtigt werden.
Trend: Abhängigkeiten werden zum Sicherheitsrisiko
Unternehmen betreiben heute immer weniger Systeme vollständig selbst.
Typische Abhängigkeiten bestehen beispielsweise von:
- Microsoft 365
- Cloud-Diensten
- Telekommunikationsanbietern
- Softwareherstellern
- IT-Dienstleistern
- Rechenzentren
- externen Backup-Systemen
Das ist grundsätzlich sinnvoll.
Aber Unternehmen sollten wissen:
Welche externen Dienste benötigen wir zwingend, damit unser Geschäft weiterlaufen kann?
Allgemeine Security-News: Cyber Resilience Act wird praktisch
Seit dem 11. September 2026 gelten erste Meldepflichten des europäischen Cyber Resilience Act.
Hersteller digitaler Produkte müssen bestimmte aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden.
ENISA hat dafür eine zentrale europäische Meldeplattform gestartet.
Für normale Anwenderunternehmen bedeutet das nicht automatisch eine neue eigene Meldepflicht.
Die Entwicklung ist trotzdem relevant, weil Hersteller künftig stärker verpflichtet werden, Sicherheitsprobleme über den gesamten Lebenszyklus digitaler Produkte zu behandeln.
Allgemeine Security-News: Microsoft bewegt sich weiter Richtung Passkeys
Microsoft treibt außerdem den Übergang von klassischen Passwörtern zu sichereren Anmeldemethoden weiter voran.
Seit September werden geeignete Benutzer verstärkt zur Einrichtung von Passkeys aufgefordert.
Ein Passkey ersetzt oder ergänzt die klassische Anmeldung mit einem Passwort.
Der wesentliche Vorteil:
Passkeys sind deutlich widerstandsfähiger gegen klassische Phishing-Angriffe.
Damit bestätigt sich eine Entwicklung, die wir bei InoBit bereits in unserer Passkey-Serie behandelt haben:
Der Schutz von Benutzerkonten wird zunehmend wichtiger als immer kompliziertere Passwortregeln.
KI wird zunehmend Teil von Cyberangriffen
Künstliche Intelligenz wird inzwischen nicht mehr nur verwendet, um bessere Phishing-Mails zu schreiben.
Security-Forscher beobachteten im September eine Angriffskampagne gegen Onlinehändler, bei der mehrere KI-Systeme Teile der Angriffskette automatisierten.
Dazu gehörten:
- Suche nach Schwachstellen
- Analyse möglicher Angriffswege
- Entwicklung von Angriffsmethoden
- Koordination mehrerer Angriffe
Zwischen dem 10. und 15. September wurden dabei laut den beteiligten Security-Forschern 105 Angriffsvorhaben gestartet. Mindestens 27 Organisationen wurden in unterschiedlichem Umfang kompromittiert.
Das Entscheidende daran ist weniger, dass künstliche Intelligenz völlig neue Angriffsmethoden entwickelt.
Sie macht bekannte Angriffsschritte schneller und günstiger.
Profiwissen: KI verändert vor allem die Wirtschaftlichkeit von Angriffen
Cyberangriffe benötigen traditionell Zeit.
Ein Angreifer muss:
- Ziele suchen
- Systeme analysieren
- Schwachstellen identifizieren
- Angriffe testen
- Ergebnisse auswerten
Künstliche Intelligenz kann Teile dieser Arbeit automatisieren.
Dadurch kann derselbe Angreifer deutlich mehr Systeme gleichzeitig untersuchen.
Die größte kurzfristige Gefahr von KI ist deshalb möglicherweise nicht ein völlig neuartiger Superangriff, sondern die enorme Skalierung bereits bekannter Angriffsmethoden.
Profi-Tipp: Internet erreichbare Systeme zuerst prüfen
Wenn ein Unternehmen nicht weiß, wo es mit Sicherheitsmaßnahmen anfangen soll, gibt es eine einfache Priorisierung:
Zuerst prüfen, was direkt aus dem Internet erreichbar ist.
Das können sein:
- Firewalls
- VPN-Zugänge
- Fernwartungssysteme
- Webserver
- E-Mail-Systeme
- Administrationsoberflächen
- alte Remote-Desktop-Zugänge
Diese Systeme besitzen eine besonders große Angriffsfläche, weil ein Angreifer sie erreichen kann, ohne bereits im Unternehmensnetzwerk zu sein.
Profi-Tipp: Nicht nur erfolgreiche Backups zählen
Eine Meldung „Backup erfolgreich“ ist wichtig.
Sie beantwortet jedoch nur eine Frage:
Wurden Daten gesichert?
Die wichtigere Frage lautet:
Können wir daraus unser Unternehmen tatsächlich wiederherstellen?
Deshalb sollten regelmäßig kontrollierte Wiederherstellungstests stattfinden.
Dabei kann beispielsweise geprüft werden:
- Lässt sich eine gelöschte Datei zurückholen?
- Lässt sich eine Datenbank wiederherstellen?
- Kann ein kompletter virtueller Server gestartet werden?
- Wie lange dauert die Wiederherstellung tatsächlich?
Profi-Tipp: Administratoren sollten nicht mit Administratorkonten arbeiten
Ein weiterer häufiger Fehler:
Ein Benutzer arbeitet dauerhaft mit einem Konto, das sehr weitreichende Rechte besitzt.
Damit besitzt jede geöffnete Datei, jeder Browser und jede E-Mail potenziell dieselben Rechte.
Besser ist:
- normales Benutzerkonto für die tägliche Arbeit
- separates Administratorkonto nur für administrative Tätigkeiten
Dadurch lässt sich der mögliche Schaden eines kompromittierten Benutzerkontos deutlich begrenzen.
Profi-Tipp: Zu viele Warnmeldungen sind ebenfalls ein Risiko
Ein Sicherheitssystem, das jeden Tag hunderte Meldungen erzeugt, ist nicht automatisch besonders gut.
Wenn ständig unwichtige Warnungen eintreffen, werden irgendwann auch wichtige Meldungen übersehen.
Fachleute nennen das Alert Fatigue.
Deshalb sollte Monitoring so eingerichtet werden, dass wirklich wichtige Ereignisse erkennbar bleiben.
Trendbarometer September 2026
Aus den aktuellen Sicherheitsmeldungen und den längerfristigen ENISA-Daten lassen sich mehrere klare Entwicklungen ableiten.
Dabei ist wichtig: Der ENISA Threat Landscape 2026 wurde zwar im September veröffentlicht, wertet aber überwiegend Ereignisse aus dem Jahr 2025 aus. Er zeigt deshalb langfristige Entwicklungen und keine reine September-Statistik.
-
Angriffe auf Firewalls, VPN und Edge-Systeme: ↑ steigend
Check Point, F5 und zuletzt Citrix zeigen, wie stark internet erreichbare Systeme aktuell im Fokus stehen. -
Aktiv ausgenutzte Schwachstellen: ↑ steigend
Unternehmen haben zunehmend weniger Zeit zwischen Bekanntwerden einer Schwachstelle und ersten Angriffen. -
Ransomware: → weiterhin sehr hoch
Ransomware bleibt laut ENISA eine der besonders folgenreichen Bedrohungen. -
Angriffe auf Identitäten: ↑ steigend
Benutzerkonten und administrative Zugänge bleiben attraktive Angriffspunkte. -
KI-Unterstützung bei Cyberangriffen: ↑ deutlich steigend
KI wird zunehmend bei Analyse, Automatisierung und Skalierung von Angriffen eingesetzt. -
Abhängigkeit von Dienstleistern und Cloud-Systemen: ↑ steigend
Die eigene Sicherheit hängt zunehmend von externen digitalen Lieferketten ab. -
DDoS und politisch motivierte Cyberaktivitäten: → weiterhin hoch
ENISA sieht weiterhin eine starke Verbindung zwischen geopolitischen Entwicklungen und Angriffen auf europäische Organisationen.
Was Unternehmen jetzt konkret tun sollten
Aus der aktuellen Lage ergibt sich keine Notwendigkeit für hektische Einzelmaßnahmen.
Eine sinnvolle Priorisierung wäre:
1. Internet erreichbare Systeme prüfen
- Firewall
- VPN
- Fernwartung
- Webserver
- administrative Zugänge
2. Kritische Sicherheitsupdates kontrollieren
Nicht nur prüfen, ob Updates freigegeben wurden.
Prüfen, ob sie tatsächlich installiert wurden.
3. Benutzerkonten absichern
- Mehrfaktor-Authentifizierung
- Passkeys, wo möglich
- getrennte Administratorkonten
- alte Benutzerkonten deaktivieren
- externe Zugänge prüfen
4. Datensicherung kontrollieren
- Backup täglich überwachen
- getrennte Sicherungskopie vorhalten
- Fehler sofort bearbeiten
5. Wiederherstellung testen
Mindestens ausgewählte Daten und wichtige Systeme regelmäßig testweise wiederherstellen.
6. Schutzsoftware zentral überwachen
Nicht nur installieren.
Kontrollieren, ob sie auf allen Geräten aktiv und aktuell ist.
7. Netzwerkgeräte nicht vergessen
Firewalls, Router, Switche und VPN-Systeme gehören genauso in Patchmanagement und Monitoring wie Windows-Server und Arbeitsplatzrechner.
8. Notfallkontakte vorbereiten
Die Telefonnummer des IT-Dienstleisters sollte nicht ausschließlich im ausgefallenen E-Mail-System gespeichert sein.
Cyberlage September 2026 für Bochum und das Ruhrgebiet
Für Unternehmen in Bochum, Herne, Essen, Dortmund, Gelsenkirchen, Witten, Recklinghausen und dem übrigen Ruhrgebiet gelten grundsätzlich dieselben Risiken.
Besonders relevant sind in der Region:
- mittelständische Unternehmen
- Industrie und Produktion
- Logistik
- Kanzleien und professionelle Dienstleister
- Arzt- und Therapiepraxen
- kommunale Unternehmen
- öffentliche Einrichtungen
Auch kleinere Unternehmen können attraktive Ziele sein.
Cyberkriminelle wählen ihre Opfer häufig nicht nach Bekanntheit aus.
Ein schlecht geschützter Fernzugang, ein gestohlenes Benutzerkonto oder eine ungepatchte Sicherheitslücke kann bereits ausreichen.
Fazit: Geschwindigkeit wird zum entscheidenden Faktor
Der September 2026 zeigt besonders deutlich, dass sich die Zeitspanne zwischen einer neuen Sicherheitslücke und ihrer aktiven Ausnutzung weiter verkürzt.
Gleichzeitig konzentrieren sich Angreifer zunehmend auf Systeme, die besonders weitreichenden Zugriff besitzen:
- Firewalls
- VPN-Systeme
- Benutzeridentitäten
- Administrationssysteme
- Cloud-Zugänge
Ransomware bleibt weiterhin gefährlich, während künstliche Intelligenz die Automatisierung und Skalierung klassischer Angriffsmethoden erleichtert.
Die wichtigste Konsequenz daraus ist jedoch überraschend unspektakulär:
Unternehmen benötigen nicht jeden Monat ein neues Sicherheitsprodukt. Sie benötigen einen geregelten IT-Betrieb, bei dem bekannt ist, welche Systeme vorhanden sind, ob sie aktuell sind, ob Schutzmaßnahmen funktionieren und ob Daten im Ernstfall wiederhergestellt werden können.
IT-Sicherheit und Cyberresilienz für Unternehmen im Ruhrgebiet
Die InoBit Datensysteme GmbH unterstützt Unternehmen dabei, ihre IT-Infrastruktur systematisch auf aktuelle Risiken, Schwachstellen und mögliche Ausfallursachen zu überprüfen.
Dabei geht es nicht darum, möglichst viele Sicherheitsprodukte einzusetzen, sondern die vorhandene IT kontrolliert zu betreiben und die wirklich wichtigen Risiken zuerst zu behandeln.
Dazu gehören unter anderem:
- Bestandsaufnahme der IT-Infrastruktur
- Patch- und Sicherheitsupdatekontrolle
- Überwachung von Firewalls und VPN-Systemen
- Schutz von Arbeitsplatzcomputern und Servern
- Mehrfaktor-Authentifizierung und Passkeys
- Absicherung von Microsoft 365
- Kontrolle von Benutzer- und Administratorkonten
- Netzwerksegmentierung
- Überwachung kritischer Systeme
- Backup-Monitoring
- Wiederherstellungstests
- Prüfung externer Dienstleisterzugänge
- Notfall- und Wiederanlaufplanung
Ziel ist eine IT-Infrastruktur, bei der Sicherheitsprobleme möglichst früh erkannt, Angriffe begrenzt und wichtige Systeme nach einem Vorfall kontrolliert wiederhergestellt werden können.
Wichtiger Hinweis
Dieser Cyberlagebericht fasst öffentlich verfügbare Informationen von Sicherheitsbehörden, Herstellern und spezialisierten Cybersecurity-Quellen mit Redaktionsstand 29. September 2026 zusammen.
Bei laufenden Angriffen und neu veröffentlichten Sicherheitslücken können sich technische Details, Bewertungen und Handlungsempfehlungen kurzfristig ändern.
Die ENISA Threat Landscape 2026 wurde im September 2026 veröffentlicht, wertet jedoch überwiegend Ereignisse aus dem Jahr 2025 aus. Die daraus abgeleiteten Aussagen dienen deshalb der längerfristigen Trendeinordnung und stellen keine reine September-Statistik dar.
Welche Maßnahmen für ein konkretes Unternehmen notwendig sind, hängt von dessen Infrastruktur, eingesetzten Anwendungen, Benutzerkonten, externen Dienstleistern und geschäftskritischen Prozessen ab.